Unternehmen, die ihr M365 wirklich im Griff haben
Das Thema kurz und kompakt
Ausgangslage
Mit jedem neuen Team, Kanal und zusätzlichen Freigaben wächst die Berechtigungslandschaft – und mit jeder Personalbewegung der Aufwand, sie aktuell zu halten.
Risiko
Nach unserer Erfahrung wird eine manuell gepflegte Berechtigungslandschaft ab rund 200 Mitarbeitenden zunehmend schwer zuverlässig zu überblicken.
Faustregel
Rollenmodell und periodische Reviews gehören zur Basis-Konfiguration, bevor die Organisation weiterwächst.
Lösung
CoffeeNet 365 standardisiert Zugriffe über vordefinierte Workspace-Typen und Rollen und setzt die zugrunde liegenden Microsoft-365-Berechtigungen automatisiert um.
Microsoft Teams Berechtigungen verwalten klingt zuerst nach einer Verwaltungsaufgabe: Jemand braucht Zugriff auf ein Team, jemand teilt einen Ordner, jemand verlässt das Unternehmen. In kleinen Organisationen lässt sich das im Kopf behalten. Nach unserer Erfahrung wird diese manuelle Herangehensweise ab rund 200 Mitarbeitenden zunehmend zum Compliance-Risiko. Die Zahl der Berechtigungspfade wächst mit jedem zusätzlichen Team und Kanal sowie mit separaten Freigaben von Ordnern und Dateien.
Warum Teams-Berechtigungen in wachsenden Organisationen zum Compliance-Risiko werden
Berechtigungen in Microsoft Teams werden schnell komplex: mit jedem neuen Team und Kanal, zusätzlichen Freigaben und externen Personen, die Zugriff erhalten. Drei Muster machen daraus ein strukturelles Problem.
Berechtigungen in Teams: zentral gestartet, dezentral erweitert
Der Grundzugriff auf ein Team wird über dessen Mitgliedschaft gesteuert. Zusätzliche Zugriffswege entstehen durch private und geteilte Kanäle sowie durch separate Freigaben von Sites, Ordnern, Dateien oder Links. Ohne ein übergreifendes Governance-Modell können so neben der zentralen Teammitgliedschaft immer mehr individuelle Zugriffswege entstehen. Typische Folgen:
- Kein automatischer Entzug ohne entsprechende Regeln: Separat vergebene Zugriffe bleiben bestehen, solange sie nicht entfernt werden oder eine konfigurierte Ablauf-, Review- oder Automatisierungsregel greift.
- Dezentrale Entscheidungen: Innerhalb der von der IT gesetzten Vorgaben können Team-Owner und berechtigte Mitarbeitende Mitgliedschaften und Freigaben selbst verwalten.
- Wachsende Komplexität: Mit zusätzlichen Teams, Kanälen und separaten Freigaben wächst die Zahl der Zugriffswege, die zentral immer schwieriger zu überblicken sind.
Personalwechsel und Projektende bauen Zugriffe nicht automatisch ab
Mitarbeitende wechseln die Abteilung, Projekte enden, kurzlebige Arbeitsgruppen lösen sich auf. Ohne definierte Lifecycle- und Offboarding-Prozesse können bestehende Zugriffe davon unberührt bleiben:
- Interne Wechsel: Bei einem Abteilungs- oder Rollenwechsel bleiben früher vergebene Zugriffe bestehen, wenn sie nicht an entsprechende Lifecycle- oder Automatisierungsregeln gekoppelt sind.
- Externe Gäste: Nach Projektende können Gastkonten, Teammitgliedschaften oder direkte Freigaben bestehen bleiben, wenn kein definierter Lifecycle für externe Zugriffe greift.
- Langzeiteffekt: Über die Jahre kann eine Berechtigungslandschaft entstehen, die sich nur noch schwer zuverlässig überblicken lässt.
Teams-Berechtigungen ohne dokumentierte Reviews: Nachweisführung wird aufwendig
Das eigentliche Risiko zeigt sich im Nachweis. Können Sie für einen beliebigen Arbeitsraum innerhalb einer Minute beantworten, wer darauf welchen Zugriff hat? Genau diese Frage stellt sich bei einem Audit, nach einem Security-Vorfall oder bei einem Führungswechsel.
Wer sie nicht verlässlich beantworten kann, hat ein erhöhtes Compliance-Risiko, das mit jeder Personalbewegung weiter wachsen kann. Fehlen zudem protokollierte Reviews, müssen die relevanten Zugriffs- und Berechtigungsinformationen im Ernstfall unter Zeitdruck aus verschiedenen Quellen zusammengeführt werden.
Gut zu wissen
Berechtigungs-Reviews wirken am stärksten, wenn sie anlassbezogen geplant werden: bei Rollenwechsel, Projektabschluss und Austritt. Wer den Review an die Ereignisse hängt, die Zugriffe tatsächlich verändern, prüft dort, wo Risiken entstehen, statt überall gleich viel Aufwand zu investieren. CoffeeNet 365 kann Reviews und weitere Governance-Prozesse regelbasiert auslösen, wenn ein definiertes Ereignis oder Kriterium im jeweiligen Workspace-Typ hinterlegt ist.
Rollenbasiertes Modell für Teams-Berechtigungen: Zugriffe über Rollen statt einzeln steuern
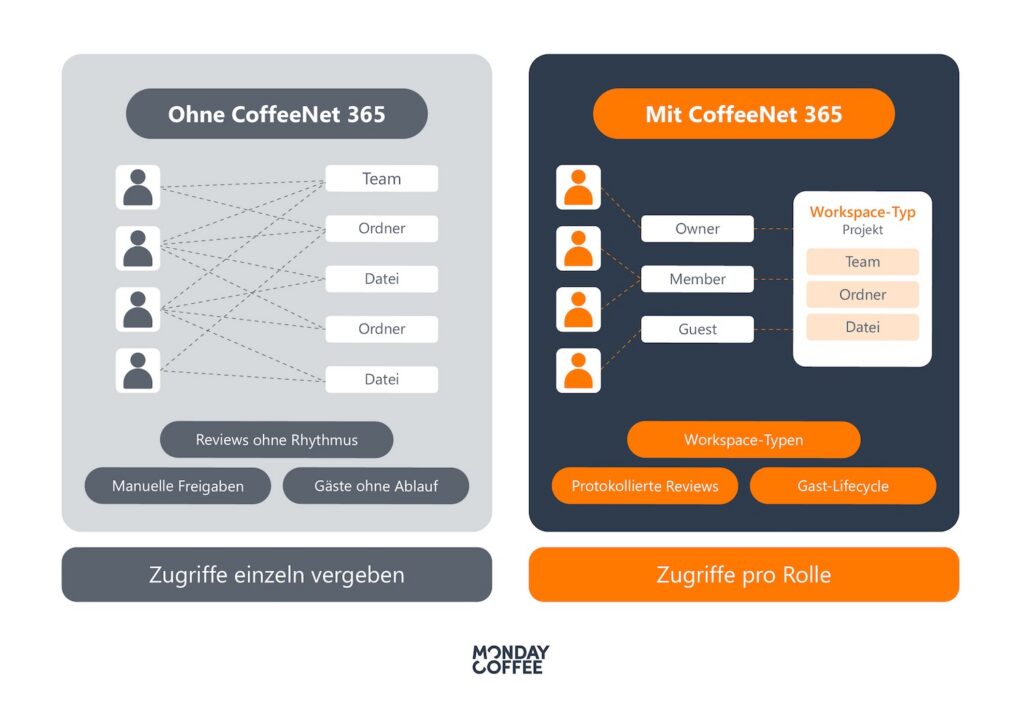
Der Ausweg ist ein anderes Modell: Zugriffe werden über definierte Rollen gesteuert, die in vordefinierten Workspace-Typen festgelegt sind. Statt tausender Einzelentscheidungen gibt es eine überschaubare Anzahl wiederkehrender Muster, die die Organisation einmal bewusst festgelegt hat.
Owner, Member und Guest: Rollen im Team klar trennen
Im Teamkontext von Microsoft Teams gibt es drei grundlegende Rollen:
- Owner: verwalten das Team, seine Mitglieder und wesentliche Einstellungen
- Member: arbeiten in den für sie zugänglichen Kanälen und Inhalten mit
- Guest: externe Personen, die als Gäste zu einem Team hinzugefügt wurden. Sie sind nicht automatisch auf Lesen beschränkt; ihre Möglichkeiten hängen von den konfigurierten Teams-, Microsoft-365- und SharePoint-Einstellungen ab.
Wer Rollen sauber trennt, schafft Klarheit darüber, wer welche Zugriffe und Verantwortlichkeiten hat, und erleichtert damit auch Reviews und Nachweisführung.
Workspace-Typen machen Rollen für Teams-Berechtigungen wiederverwendbar
Vordefinierte Workspace-Typen machen Rollen wiederverwendbar: für Projekte, Abteilungen, Standorte, Gremien und kurzlebige Arbeitsgruppen. Der Typ legt fest, welche Rollen und Zugriffsregeln für den jeweiligen Arbeitskontext vorgesehen sind.
Wer einer Rolle zugewiesen wird, erhält automatisiert die dafür vorgesehenen Workspace-Zugänge; wird die Rollenzuweisung entfernt, werden diese Zugänge entsprechend entzogen. CoffeeNet 365 übersetzt als Company OS Organisation, Arbeitsweisen und Governance in wiederverwendbare Strukturen, während Microsoft 365 die Dienste liefert.
Was Microsoft 365 nativ mitbringt
Microsoft stellt mit Entra ID Governance ergänzende Bausteine bereit:
- Access Packages für die gebündelte und zeitlich begrenzte Zuweisung von Zugängen mit definierten Genehmigungsprozessen
- Access Reviews zur regelmässigen Überprüfung definierter Zugriffe, etwa von Gruppenmitgliedschaften, Anwendungszugriffen und Access-Package-Zuweisungen
Diese Governance-Funktionen ergänzen die grundlegende Berechtigungssteuerung in Microsoft 365 und sind je nach Funktion und Lizenz separat verfügbar. Sie ersetzen kein organisationsweit definiertes Rollen- und Workspace-Modell. Microsoft bietet native Möglichkeiten, die Erstellung von Teams und Microsoft-365-Gruppen einzuschränken. Ein unternehmensweit standardisierter Provisioning-Prozess mit eigenen Formularen, Metadaten, Workspace-Vorlagen und organisationsspezifischer Governance erfordert jedoch zusätzliche Konfiguration, Automatisierung oder eine darauf spezialisierte Lösung.
Gut zu wissen
Gastkonten und die damit verbundenen Ressourcenzugriffe räumen sich nicht grundsätzlich von selbst auf. Ohne definierte Lifecycle-, Review- oder Automatisierungsprozesse können Gastobjekte, Gruppenmitgliedschaften und andere externe Zugriffe über den ursprünglich vorgesehenen Zeitraum hinaus bestehen bleiben. Ob und wann externe Zugriffe ablaufen, hängt von den eingesetzten Microsoft-365- und Entra-Funktionen, deren Konfiguration sowie der jeweiligen Lizenzierung ab. Mit CoffeeNet 365 lässt sich ein definierter Gast-Lifecycle einrichten, der die darüber gesteuerten externen Zugriffe befristet und bei Bedarf zur Überprüfung oder Verlängerung vorlegt.
Microsoft Teams Berechtigungen im Griff: Review-Rhythmus und Basis-Konfiguration
Nur regelmässig prüfen reicht nicht. Konkret wird Governance erst mit zwei Festlegungen: welche Basis-Konfiguration vorhanden sein muss und nach welchem Rhythmus Reviews stattfinden.
Teams-Berechtigungen überprüfen: Wie oft und wann
Nach unserer Erfahrung bewährt sich ein zweistufiger Rhythmus:
- Sensible Bereiche (Gremien, Führungsarbeitsräume, externe Zusammenarbeit): alle drei bis sechs Monate
- Alle anderen Bereiche: mindestens jährlich
- Anlassbezogen: zusätzliche Reviews bei Rollenwechsel und Projektende, weil sich bestehende Zugriffsanforderungen in diesen Situationen verändern
Entra Access Reviews unterstützen dabei die regelmässige Überprüfung definierter Zugriffe, etwa von Gruppenmitgliedschaften und Anwendungszugriffen.
Die Basis-Konfiguration für Teams-Berechtigungen: vier Bausteine
- Rollenmodell: Definiert, welche Rollen pro Arbeitsraum-Typ welche Zugriffe und Verantwortlichkeiten erhalten.
- Workspace-Typen: Definierte Typen für Projekte, Abteilungen, Standorte und Gremien mit passenden Rollen.
- Periodische Reviews: Festgelegte Prüfpunkte mit protokolliertem Ergebnis für die Nachweisführung.
- Gast-Lifecycle: Definiertes Ende externer Zugriffe, mit konfigurationsabhängigen Ablauffristen.
Welche Symptome auf ein unstrukturiertes Berechtigungs-Setup hindeuten und welche Massnahmen dagegen helfen, zeigt die folgende Übersicht:
| Symptom | Risiko | Gegenmassnahme |
|---|---|---|
| Zugriffe werden auf Ordner und Dateien separat vergeben | Abweichende Berechtigungen und schwer überschaubare Zugriffsstrukturen | Rollenmodell mit vordefinierten Workspace-Typen |
| Zugriffe auf einen Arbeitsraum lassen sich nicht verlässlich überblicken | Nachweisführung bei Audit und Security-Vorfall wird aufwendig | Periodische, protokollierte Reviews |
| Externe Zugriffe bleiben nach Projektende bestehen | Nicht mehr benötigte Zugriffe auf Unternehmensdaten | Definierter Gast-Lifecycle mit Review und Ablaufregeln |
Teams-Berechtigungen mit CoffeeNet 365: Rollen, Workspace-Typen und Lifecycle aus einem Guss
Als zertifizierter Microsoft Solutions Partner begleiten wir Organisationen über den technischen Rollout hinaus dabei, Arbeitsweisen so zu verändern, dass Berechtigungen nicht ständig neu diskutiert werden müssen.
CoffeeNet 365 erweitert Microsoft 365 um eine zentrale Steuerungsebene für Workspaces, Governance und Lifecycle. Rollen, Workspace-Typen und Regeln werden in wiederverwendbaren Strukturen abgebildet, ohne dass die IT jeden Arbeitsraum einzeln prüfen muss.
Der Funktionsumfang im Überblick:
- Workspace Management: Vordefinierte Arbeitsräume mit Rollen, Struktur und Metadaten für wiederkehrende Arbeitsszenarien.
- Governance und Sicherheit: No-Code-Automation setzt Regeln zu Berechtigungen und Struktur konsequent um.
- Lifecycle Management: Richtlinienbasierte Reviews und Abläufe vom Anlegen bis zur Archivierung.
- Kundeninhalte in Microsoft 365: Dokumente und weitere Microsoft-365-Inhalte verbleiben im Microsoft-365-Tenant des Kunden.
- Drittsystem-Integration: Verknüpfung relevanter Stammdaten ohne Medienbruch.
Mit CoffeeNet 365 lassen sich rollenbasierte KI-Aktionen direkt in Arbeitsumgebungen hinterlegen. Wer ein neues Projektteam einrichtet, bekommt nicht nur die vordefinierte Struktur und Berechtigungen, sondern auch die für diesen Arbeitskontext vorkonfigurierten KI-Aktionen dazu.
- Meeting App: Erstellt auf Basis verfügbarer Transkripte KI-gestützte Vorschläge für Protokollpunkte, Entscheidungen und Aufgaben, die geprüft und im entsprechenden Meetingkontext weiterverarbeitet werden können.
- Projektraum-KI: Erstellt über vorkonfigurierte KI-Aktionen beispielsweise Projektzusammenfassungen, Risikoanalysen oder Changelogs auf Basis der zugänglichen Projektdaten – per Klick statt über selbst formulierte Prompts.
- Rollenbasierte Aktionen: KI-Aktionen können passend zu Rolle und Arbeitskontext vorkonfiguriert und mit den relevanten Datenquellen verbunden werden. Mitarbeitende lösen sie per Klick aus, ohne selbst Prompts formulieren oder Agents konfigurieren zu müssen.
Microsoft Teams-Berechtigungen verwalten: Best Practices für wachsende Organisationen
Drei Festlegungen reduzieren das Berechtigungsrisiko in wachsenden Organisationen und lassen sich schrittweise umsetzen.
Teams-Berechtigungen an Ereignisse knüpfen, nicht an den Kalender
Zugriffsentzug und Reviews sind besonders relevant, wenn sich Zugriffsanforderungen verändern: bei Eintritt, Austritt, Rollenwechsel und Projektabschluss. Wer solche Ereignisse als Auslöser für definierte Lifecycle- und Governance-Prozesse nutzt, kann Berechtigungsänderungen automatisieren und den manuellen Prüfaufwand reduzieren. Periodische Reviews bleiben als zusätzliche Kontrollinstanz bestehen.
Workspace-Typen festlegen, bevor das erste Team angelegt wird
Wer dokumentiert, welche Team-Typen die Organisation braucht, etwa Projekt, Abteilung, Standort oder Gremium, schafft die Grundlage für ein konsistentes Rollenmodell. Nachträglich individuell gewachsene Berechtigungsstrukturen zu bereinigen, ist deutlich aufwendiger, als von Anfang an mit definierten und bewährten Mustern zu arbeiten.
Berechtigungs-Reviews protokollieren: Audit-Nachweise von Anfang an
Protokollierte Reviews und definierte Governance-Prozesse unterstützen die Nachweisführung bei Audits und Personalwechseln. Wer die Protokolle von Anfang an führt, muss im Ernstfall nicht rückwirkend rekonstruieren.
„[...] Mit CoffeeNet 365 schaffen wir heute den Spagat zwischen dem flexiblen Arbeiten in der Cloud, Compliance und einfacher Governance. Wenn wir jetzt zum Beispiel ein neues Projektteam benötigen, richten wir einfach template-basiert passende Arbeitsbereiche ein. Durch die vordefinierten Vorlagen sind automatisch alle nötigen Microsoft-Tools bereitgestellt und wir können uns darauf verlassen, dass die Vorschriften eingehalten werden. Die nötigen Funktionen und Konfigurationen sind quasi auf Knopfdruck da. Das hilft auch unserer IT, weil wir dadurch wesentlich effizienter arbeiten können.“
Markus Moosmann
Senior System Engineer und Product Owner, LGT
Microsoft Teams Berechtigungen verwalten: Mit CoffeeNet 365 die Kontrolle behalten
Mit jedem zusätzlichen Team, Kanal und separaten Zugriff kann eine Berechtigungslandschaft entstehen, die sich immer schwerer zuverlässig überblicken lässt. Wenn Organisationen wachsen und Abteilungen sowie Projekte zunehmen, steigt damit auch das Compliance-Risiko – insbesondere wenn Zugriffe nicht systematisch überprüft, externe Zugänge nicht rechtzeitig entzogen und Reviews nicht dokumentiert werden.
Die Gegenmassnahme ist ein rollenbasiertes Modell mit definierten Workspace-Typen, anlassbezogenen Reviews und einem geregelten Gast-Lifecycle. CoffeeNet 365 verbindet diese Bausteine und orchestriert Rollen, Workspace-Typen und Lifecycle Management so, dass Zugriffe nach definierten Regeln mit der Organisation mitwachsen, statt für jeden Arbeitsraum immer wieder neu festgelegt werden zu müssen.
Berechtigungsstruktur aufbauen, die skaliert
Im Discovery-Workshop analysieren wir gemeinsam mit Ihnen, welche Workspace-Typen und Rollen Ihre Organisation braucht und wie CoffeeNet 365 Berechtigungen systematisch mit Ihrer Struktur mitwachsen lässt.
Häufige Fragen zu Teams-Berechtigungen
Wie viele Berechtigungen hat ein typisches Unternehmen mit 500 Mitarbeitenden in Microsoft Teams?
Eine pauschale Zahl lässt sich seriös nicht angeben, da sie von Team-Struktur, Freigabegewohnheiten und externer Zusammenarbeit abhängt. Zusätzliche Zugriffswege können neben der Team-Ebene auch durch private und geteilte Kanäle sowie separate Freigaben von Ordnern und Dateien entstehen. Aus unserer Erfahrung lässt sich dieser Bestand manuell nicht mehr zuverlässig überblicken. Entscheidend ist deshalb, ob Zugriffe an Rollen gebunden sind und Reviews protokolliert werden.
Welche Rollen gibt es in Microsoft Teams und welche Zugriffsrechte haben sie?
Im Teamkontext gibt es Owner, Member und Guest. Owner verwalten das Team, seine Mitglieder und wesentliche Einstellungen, Member arbeiten in den für sie zugänglichen Kanälen und Inhalten mit, Gäste sind externe Personen, die als Gäste zu einem Team hinzugefügt wurden. Die Rolle „Visitor“ ist keine Teams-Rolle, sondern eine SharePoint-Berechtigungsgruppe mit Leseberechtigung. Wichtig: Gäste sind nicht automatisch auf Lesen beschränkt, ihre Rechte hängen von der Konfiguration des jeweiligen Arbeitsraums ab.
Wie funktionieren Access Reviews in Microsoft Entra ID?
Access Reviews in Entra ID Governance ermöglichen die periodische Überprüfung definierter Zugriffe, etwa von Gruppenmitgliedschaften und Anwendungszugriffen. Verantwortliche sehen, welche Mitglieder und Gäste einem Bereich angehören, und bestätigen oder verweigern den Zugriff. Eine Deny-Empfehlung für Nutzer ohne Anmeldung innerhalb der letzten 30 Tage kann optional aktiviert werden; bei Reviews von Anwendungszuweisungen wird stattdessen die letzte Aktivität in der jeweiligen Anwendung berücksichtigt. Access Reviews sind eine Ergänzung zum Microsoft-365-Standard und ersetzen weder ein Rollenmodell noch einen geregelten Gast-Lifecycle.
Ab welcher Unternehmensgrösse lohnt sich ein rollenbasiertes Berechtigungsmodell in Microsoft 365?
Nach unserer Erfahrung wird diese manuelle Herangehensweise ab rund 200 Mitarbeitenden zunehmend zum Compliance-Risiko, weil Personalbewegungen, Projektenden und Gastzugriffe schneller eintreten, als Einzelfälle geprüft werden können. Grundsätzlich gilt aber: Auch kleinere Organisationen profitieren, sobald mehrere Team-Typen und externe Zusammenarbeit im Spiel sind. Entscheidend ist, ob Berechtigungen noch überblickt und nachgewiesen werden können.
Wie unterstützt CoffeeNet 365 die Verwaltung von Teams-Berechtigungen?
CoffeeNet 365 steuert Zugriffe über vordefinierte Workspace-Typen und Rollen. Wer einer Rolle zugewiesen wird, erhält automatisiert die dafür vorgesehenen Workspace-Zugänge; wird die Rollenzuweisung entfernt, werden diese Zugänge entsprechend entzogen. Richtlinienbasierte Workspace-Reviews erstellen wiederkehrende Prüfungen mit protokolliertem Ergebnis, und der Gast-Lifecycle definiert ein Ende externer Zugriffe. Die IT definiert die Standards einmal, die Umsetzung läuft weitgehend automatisiert im Hintergrund mit.